

OpenSea corrige falha que permitia ataque hacker com NFT malicioso

A OpenSea, um dos principais marketplaces de NFTs (tokens não fungíveis) do mercado, afirmou que corrigiu vulnerabilidades que permitiam que hackers roubassem ativos digitais após enviar arquivos carregados com códigos maliciosos como NFTs. O problema havia sido encontrado pela empresa de segurança digital Check Point Research após múltiplos usuários da plataforma afirmarem ter sido hackeados nas redes sociais.
Pesquisadores da companhia conversaram com pessoas que disseram ter sofrido ataques e encontraram vulnerabilidades na plataforma OpenSea, provando então que os ataques relatados poderiam ocorrer ao se receber um NFT com códigos maliciosos. As falhas foram enviadas para o marketplace, que então trabalhou em conjunto com a empresa e as consertou dentro de uma hora. Além disso, a plataforma também garantiu que as correções funcionassem, afirmou a Check Point Research em uma postagem de blog.
Ainda que a falha fosse grave e permitisse, no pior dos casos, que carteiras digitais tivessem todos seus ativos roubados, o exploit das falhas não era facilmente aplicado. Para que o golpe ocorresse, os hackers precisavam enviar um NFT de um arquivo carregado com o código malicioso como um “presente” para a possível vítima. No entanto, o código só era ativado se o usuário em questão abrisse o arquivo a partir de sua conta do OpenSea.
Nesse processo é necessário passar por várias janelas, inclusive algumas que revelam detalhes da transação e de quem enviou o NFT. Porém, caso um usuário ainda assim abrisse o arquivo atrelado ao token não fungível em sua conta OpenSea, os hackers receberiam informações de sua carteira digital MetaMask, instalada como uma extensão de navegador e vinculada ao marketplace.
Ou seja, a situação se tornava perigosa apenas ao visualizar por completa a imagem atrelada ao NFT recebido, como ao clicar no botão direito do mouse e em “abrir imagem em uma nova guia”. Assim, o código iria automaticamente iniciar uma janela pop-up solicitando acesso a sua carteira digital MetaMask. Caso o usuário concedesse o acesso, os hackers poderiam roubar as informações da carteira e forçar outros pop-ups solicitando aprovações de transferências.
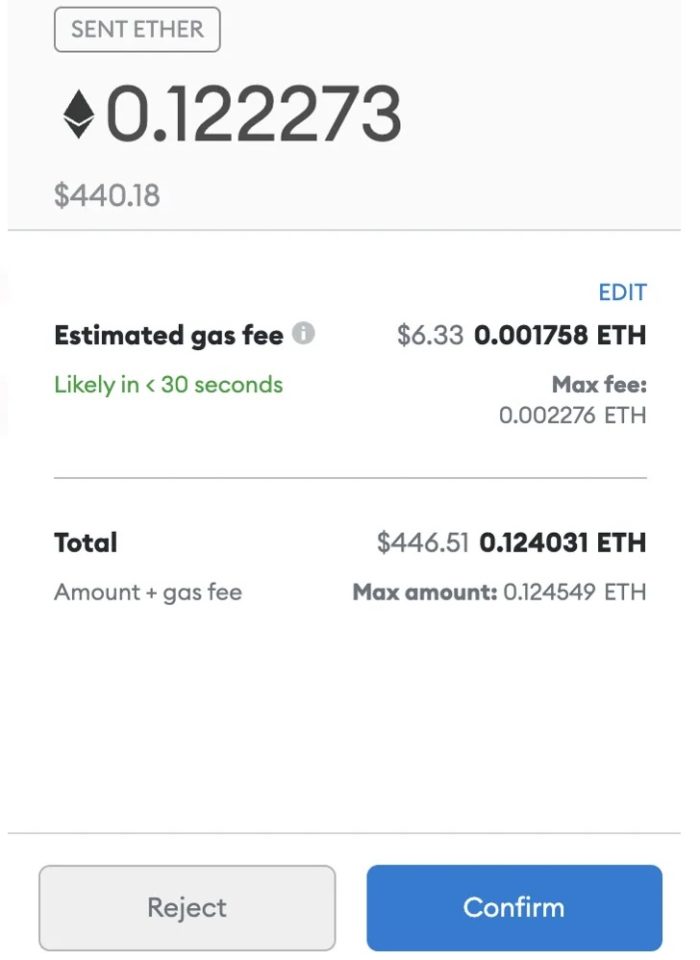
Pode parecer um golpe muito difícil de se concretizar, mas as vítimas relataram que, se você não está prestando atenção, clicar em um botão em uma simples janela pop-up no canto do seu navegador pode parecer bem intuitivo para se livrar dela se sobrepondo a sua tela.
Fonte: Tecnoblog


Entre para comentar.