

Mais de 9 mil domínios do governo não usam criptografia HTTPS no Brasil
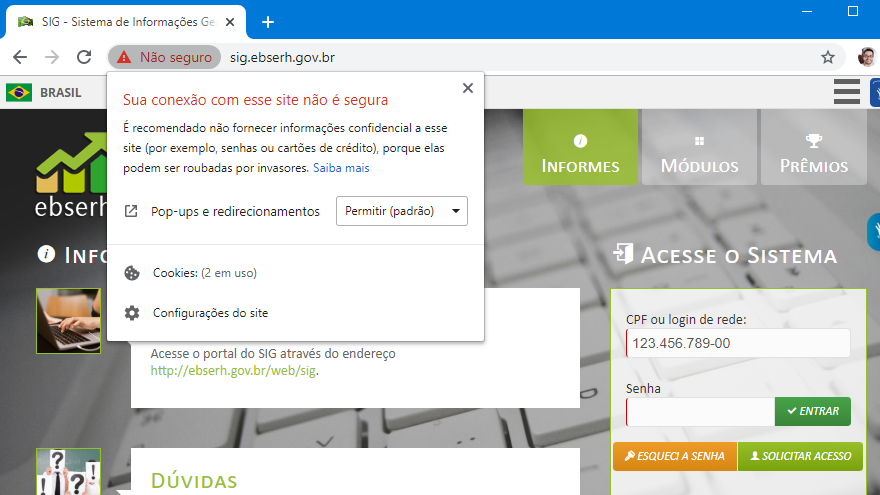
Um levantamento da empresa de segurança DigiCert revela que 47% dos domínios .gov do Brasil não têm certificado digital TLS ou SSL, ou seja, não usam conexão HTTPS. Isso significa que mais de 9 mil domínios dos governos federal, estadual e municipal podem transmitir dados de formulário pela internet sem qualquer proteção: encontramos páginas vulneráveis de login, cadastros anti-telemarketing e sites para consulta de IPTU.
A DigiCert contabilizou, no total, cerca de 19.900 domínios .gov no Brasil. Deles, 10.551 usam HTTPS com certificado TLS ou SSL, incluindo o portal único Gov.br do governo federal lançado este ano. Você verá um cadeado na barra de endereço indicando que a conexão é segura.
Claro, como já explicamos por aqui, uma conexão segura não significa que o site é seguro. Um estudo da consultoria de segurança PhishLabs mostrou que metade dos sites de phishing adotam o HTTPS para parecerem mais legítimos: os dados que você digitar estarão protegidos de invasores, mas cairão nas mãos de um criminoso.
Ou seja, o HTTPS é uma condição necessária, mas não suficiente, para um site seguro. Então é um problema que 9.356 domínios .gov.br sequer adotem esse tipo de proteção; vale lembrar que é possível obter certificados SSL de graça do Let’s Encrypt.
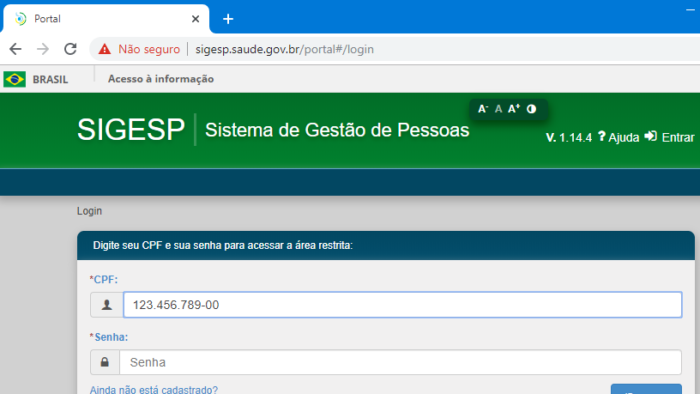
Por exemplo, o SIGESP (Sistema de Gestão de Pessoas), para servidores do Ministério da Saúde, tem uma página de login sem HTTPS — a senha é transmitida em texto puro. O SIG (Sistema de Informações Gerenciais), da estatal Ebserh (Empresa Brasileira de Serviços Hospitalares), também está desprotegido; ele permite fazer login e recuperar senha através de CPF.
Isso não fica restrito apenas à esfera federal. O portal de webmail da prefeitura de Manaus (AM) não tem HTTPS: novamente, login e senha são transmitidos em texto puro.
Fonte: Tecnoblog


Entre para comentar.