

BRata: falso update do WhatsApp na Google Play era aplicativo espião

O BRata parecia uma atualização do WhatsApp mas, na verdade, era um malware (trojan) hospedado na Google Play Store. Recebeu esse nome dos pesquisadores da Kaspersky por ser um Android RAT (Remote Administration Tool) e brasileiro (BR).
Parte de uma nova tendência observada pela companhia russa, o “espião para as massas” era capaz de, em um dispositivo Android infectado, permitir o monitoramento em tempo real da tela. Isto é, a ferramenta espelhava o display do smartphone para transmitir todas as atividades da vítima para o atacante: um intruso silencioso.
Dmitry Bestuzhev, diretor da equipe de pesquisa da Kaspersky na América Latina, e Santiago Pontiroli, analista de segurança do mesmo time, deram mais detalhes do que foi um trojan para Android cujo principal meio de transmissão foi a loja oficial de aplicativos do Google. Detectado pela primeira vez em janeiro de 2019, o BRata também foi encontrado em lojas de aplicativos alternativas para Android, como arquivo .apk.
Havia um alvo específico nesta campanha: brasileiros, usuários de Android a partir do Lollipop (5.0). Foram usados vetores de infecção bastante específicos para levar as vítimas para a página legítima da loja do Google: notificações push em sites comprometidos, mensagens de phishing no WhatsApp ou por SMS, links patrocinados nas buscas do Google (anúncios para termos de pesquisa) e engenharia social.
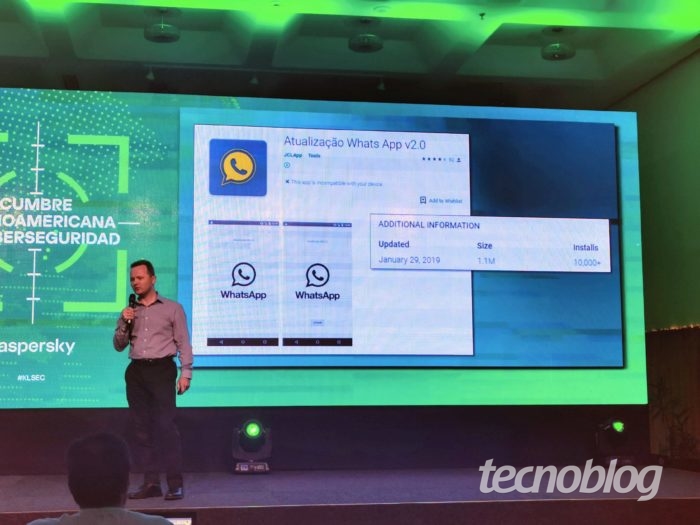
Em um segundo momento de detecção, o malware foi encontrado novamente “disfarçado” como a correção para uma falha real usada em ataques contra o WhatsApp (CVE-2019-3568) em junho. Ao todo, mais de 20 variantes do ataque foram detectadas e essa falsa correção, especificamente, recebeu mais de dez mil downloads na Google Play Store, somando 550 vítimas por dia no seu total de acessos até ser descoberta.
Além de revelar o que se passa na tela do celular infectado, o malware pode roubar e-mails, mensagens trocadas em aplicativos, histórico de localização e navegação do usuário, senhas e logins de bancos (via keylogger) e, além disso, ativar a câmera e o microfone do aparelho. Algo similar a aplicativos de vigilância de crianças, porém, sem o conhecimento e a autorização do dono do celular, em uma invasão premeditada.
Fonte: Tecnoblog


Entre para comentar.