

Dados de 2,4 milhões de usuários de câmeras de segurança estavam expostos

Eis um problema da internet das coisas: quando tudo está conectado, tudo fica mais vulnerável. A Wyze, empresa que vende câmeras de segurança, tomadas inteligentes e lâmpadas conectadas de baixo custo, tinha uma falha em sua plataforma que permitiu o acesso indevido a dados de 2,4 milhões de usuários.
A vulnerabilidade foi descoberta pela consultoria de segurança Twelve Security, que afirma nunca ter “encontrado uma brecha dessa magnitude”. O problema estava nos bancos de dados de produção da empresa, que “foram deixados inteiramente abertos à internet”. Isso deixou expostos dados como nomes de redes Wi-Fi, tokens de acesso à Alexa e até medidas corporais de usuários.
A descoberta chama atenção porque todos os 2,4 milhões de usuários afetados são de fora da China, e há indicações de que os dados são enviados para a nuvem da gigante chinesa Alibaba. “Se isso foi espionagem intencional ou negligência grave, continua sendo uma ação maliciosa que deve ser respondida na forma de uma investigação decisiva, externa e rápida pelas autoridades dos EUA”, diz a consultoria.
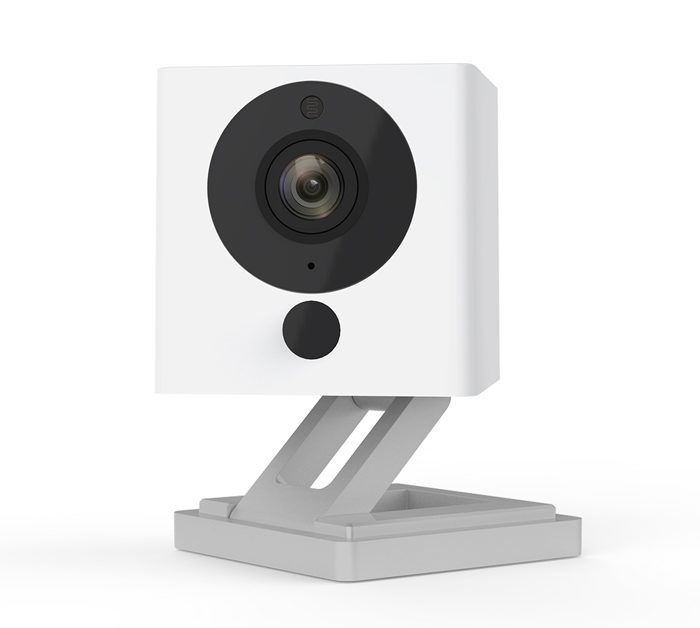
Entre os dados vazados estão nomes de usuário, e-mails, lista de todas as câmeras associadas à conta, nomes de redes Wi-Fi (SSID), data e horário de login, tokens de acesso aos aplicativos móveis (Android e iOS) e 24 mil tokens de acesso à Alexa, para os que integraram as câmeras de segurança da Wyze à plataforma da Amazon.
Informações de saúde de uma parcela dos usuários também teriam sido alvos do vazamento, incluindo altura, peso, gênero, densidade óssea, massa óssea e ingestão diária de proteínas, de acordo com a Twelve Security.
Em nota, a Wyze confirmou que uma brecha de segurança entre os dias 4 e 26 de dezembro de 2019 deixou os dados de usuários expostos. Segundo a empresa, um erro cometido por um funcionário resultou na remoção de protocolos de segurança de um dos bancos de dados, que “continha apenas uma porção dos dados”.
Fonte: Tecnoblog


Entre para comentar.