

Golpe de phishing rouba senha do Gmail e SMS de autenticação em duas etapas
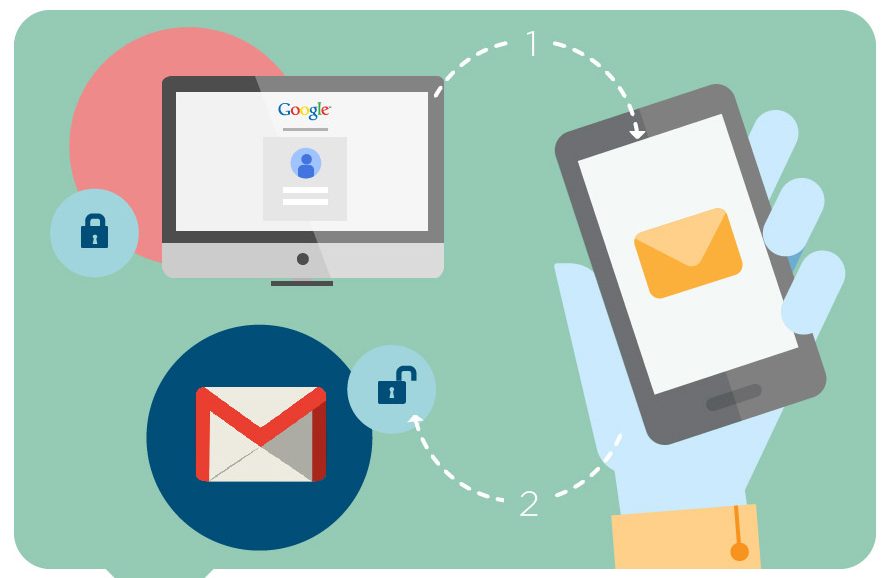
Depois de criar uma senha forte, a orientação de segurança mais recorrente nos meios online é a de usar a autenticação em duas etapas, sempre que possível. Mas nada é 100% seguro: recentemente, um grupo de hackers simpatizante ao governo do Irã conseguiu burlar esse tipo de proteção em serviços como Gmail e Yahoo Mail.
A autenticação em duas etapas em si não foi quebrada. O que os invasores fizeram foi executar uma sofisticada campanha de phishing direcionada a políticos, ativistas e jornalistas ligados ao governo dos Estados Unidos e outros países para, assim, acessar as contas de email dessas pessoas.
O primeiro passou consistiu em coletar informações sobre as vítimas para enviar mensagens de alertas com dados suficientes para convencê-las de que aquele aviso era legítimo — quando não passava de uma cilada.
Na maioria das vezes, o email dizia que a conta havia sido acessada por terceiros e perguntava se o usuário reconhecia aquela atividade. Quando a pessoa clicava em “não”, normalmente era levada a uma falsa página de segurança hospedada no Google Sites, no caso de vítimas com conta no Gmail. Como o endereço desse serviço é sites.google.com, parecia que a página era mesmo verdadeira.
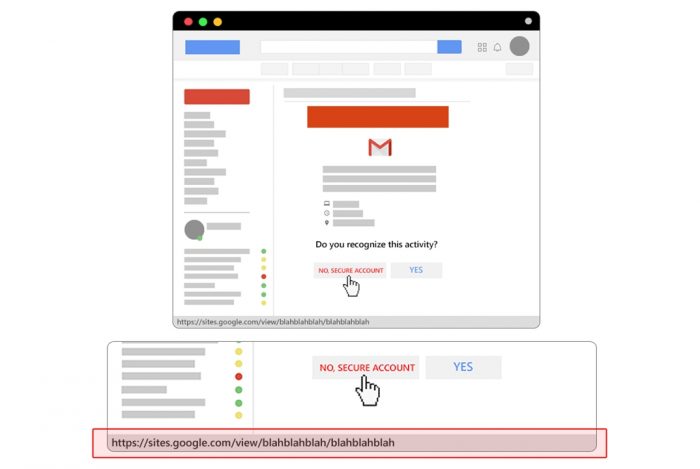
Mas não era. O usuário se deparava com uma página de login muito parecida com a do Google, mas falsa. Então, ao informar email e senha, essas informações acabavam sendo enviadas aos invasores. Mas, por conta da autenticação em dois fatores, não havia motivo para preocupação, certo? É aí que está o grande truque.
As falsas mensagens de alerta continham uma imagem oculta que, quando carregada, avisava os hackers de que o email acabara de ser lido. Então eles ficavam de prontidão. Quando as vítimas digitavam os dados de login no site falso, eles imediatamente recebiam essas informações e as inseriam em uma página verdadeira do Gmail ou, dependendo do caso, do Yahoo Mail.
Fonte: Tecnoblog


Entre para comentar.