

Criminosos copiam site de gerenciador de senhas para roubar dados
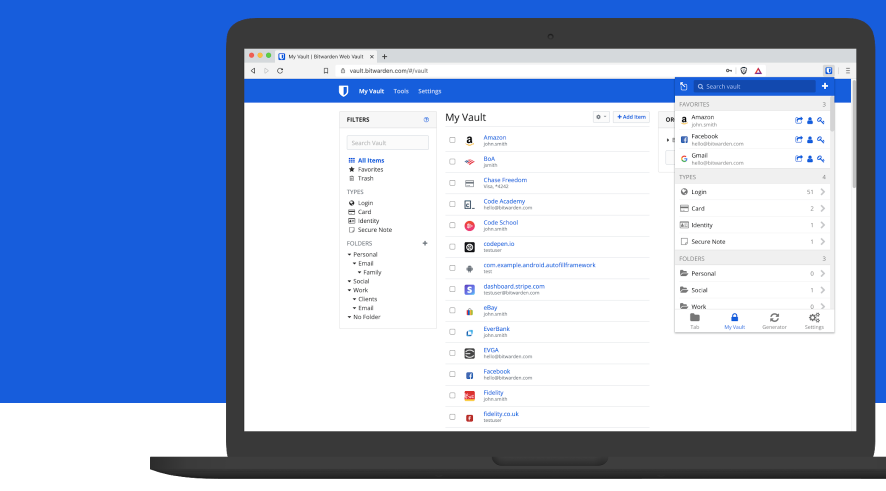
Usar um gerenciador de senhas é uma medida altamente recomendada para proteger seus cadastros na internet. Isso não quer dizer, porém, que você pode relaxar. Criminosos aproveitaram um erro de digitação para direcionar usuários a uma cópia do site do Bitwarden e, então, roubar seus dados.
O ataque foi descoberto por pesquisadores de segurança da Malwarebytes, que o batizaram como ZenRAT. A ação imitava o site do Bitwarden e focava em usuários de Windows. Ao entrar na página falsa e tentar baixar a versão de desktop do gerenciador de senhas, o usuário fazia, na verdade, o download de um malware para roubar dados.
Segundo os pesquisadores, o ZenRAT coleta dados do navegador e credenciais, além de detalhes sobre a máquina infectada. Assim, eles criavam uma impressão digital do sistema comprometido e podiam acessar contas como um usuário legítimo.
Os atacantes não precisavam redirecionar o tráfego da máquina do usuário para levá-lo à página falsa do Bitwarden. Em vez disso, eles aproveitavam um descuido: se a pessoa errasse e digitasse “bitwariden”, com um “i” incorreto entre o “r” e o “d”, caía no site impostor.
Esse tipo de ataque não chega a ser incomum. Ele tem até um termo específico: “typosquatting”.
A estratégia pode ser se aproveitar de erros ocasionais do usuário, seja por uma questão ortográfica (usar “z” no lugar de “s”, por exemplo) quanto a proximidade no teclado (uma URL com “recnoblog” no lugar de “tecnoblog”, pois “r” e “t” estão próximos).
Fonte: Tecnoblog


Entre para comentar.