

IA descobre falha no Zoom que permitia invadir PCs e celulares

A Zoom solucionou nesta terça-feira (11) uma vulnerabilidade crítica que permitia a invasão silenciosa de celulares e computadores. Identificada pela empresa de cibersegurança A Security, a falha exigia apenas que a vítima estivesse em uma chamada de vídeo com o recurso de compartilhamento de tela ativado.
O caso acende um alerta pela facilidade da descoberta. Os pesquisadores utilizaram modelos públicos de inteligência artificial para explorar a falha do zero usando menos de 20 comandos de texto (os chamados prompts).
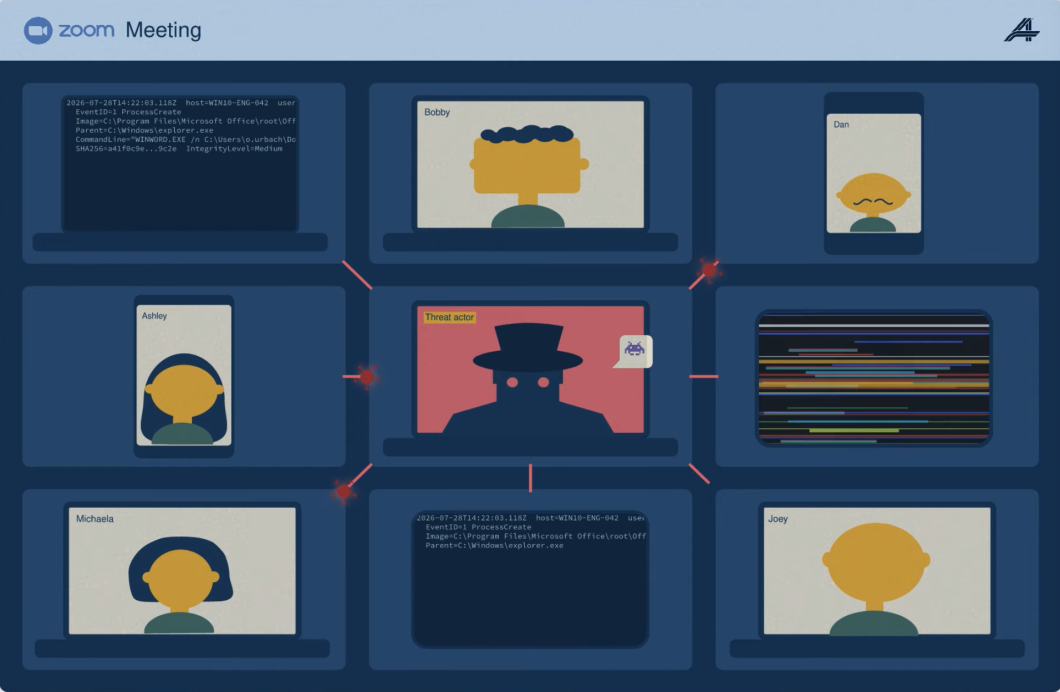
O problema estava escondido no protocolo que gerencia anotações em tempo real (aquele recurso que permite desenhar e fazer marcações na tela). Uma brecha abriu as portas para a execução remota de código.
Segundo os relatórios técnicos da A Security, um invasor presente na reunião, seja anfitrião ou convidado, podia injetar códigos maliciosos nos dispositivos de todos os outros participantes da sala. O grande perigo desse ataque, batizado de “Zoomsday”, é que ele operava no formato zero-click, ou seja, não exigia qualquer interação da vítima.
Ninguém precisava clicar em um link suspeito no chat, baixar um arquivo malicioso ou aceitar uma solicitação na tela. Com o controle do sistema, o cibercriminoso ganhava passe livre para roubar dados sensíveis, ligar a webcam e o microfone ou instalar malwares.
No ambiente corporativo, as consequências seriam desastrosas. Um hacker poderia roubar credenciais de um funcionário para entrar na rede da companhia, comprometendo servidores a partir de uma única videochamada.
Fonte: Tecnoblog


Entre para comentar.