

Logitech admite falha de segurança em receptor USB e promete correção
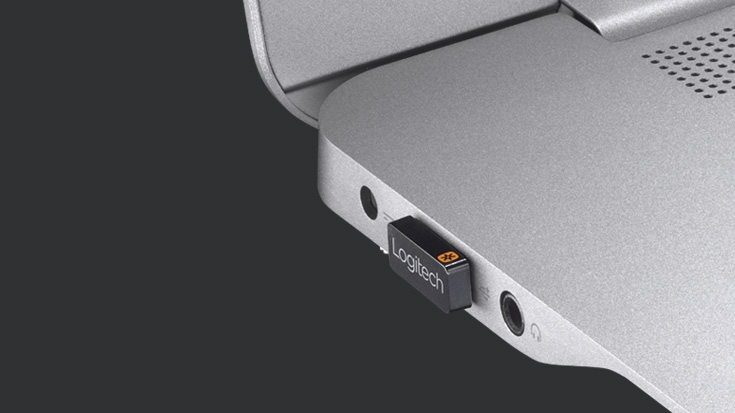
Ninguém espera que um diminuto dongle USB para mouse e teclado sem fio possa representar um problema de segurança, mas essa é a realidade da Logitech: a companhia reconheceu que o receptor Unifying que acompanha vários de seus produtos tem vulnerabilidades que podem permitir que o computador seja invadido.
O Unifying é um receptor USB minúsculo que a companhia apresentou em 2009 e, desde então, vem sendo distribuído junto a vários dispositivos sem fio — se não todos, a maioria dos teclados e mouses atuais da Logitech é compatível com o acessório.
Além de muito compacto, o Unifying tem a vantagem de suportar a conexão de até seis dispositivos sem fio simultaneamente na frequência de 2,4 GHz e que estejam a uma distância de até 10 m.
Mas, de acordo com o especialista em segurança Marcus Mengs, o Unifying também pode ser explorado para injetar código malicioso no computador da vítima ou capturar dados da máquina, como informações recém-digitadas.
O problema só não é considerado mais grave porque o invasor precisar estar perto do computador para conseguir acessá-lo a partir do Unifying. Mesmo assim, as vulnerabilidades merecem atenção, pois podem representar um risco para usuários que estão visitando um cliente ou usando o computador em um espaço público, por exemplo.
No Twitter, Mengs fez duas demonstrações do problema. Em uma delas, ele consegue explorar a conexão do Unifying usando um segundo computador com um sniffer USB de US$ 10.
Fonte: Tecnoblog


Entre para comentar.