

Microsoft criou novas nomenclaturas para grupos hackers

A Microsoft anunciou que vai passar a usar uma nova taxonomia para identificar grupos de cibercriminosos. Dessa forma, hackers passarão a receber terminologias baseadas em eventos climáticos, como tempestades e tornados. Segundo a empresa, os termos ajudarão a trazer mais contexto para pesquisadores e usuários, além de oferecer maneiras mais organizadas e claras para referir a associações desse tipo.
A principal intenção da Microsoft é a de dar uma ideia instantânea para profissionais de cibersegurança do tipo de ameaça que estão enfrentando.
Assim, os novos termos vão incluir cinco grupos-chave: agentes de ameaça de Estado-nação (que inclui países como Rússia, Coreia do Norte, China e Irã), motivados financeiramente, agentes do setor privado (PSOAs), operações de influência e grupos em desenvolvimento.
Esse vocabulário ajuda as equipes de Inteligência de Ameaças da Microsoft a entenderem completamente o “o que” de um ataque, fazer avaliações sobre o “porque” e, em seguida, prever e implementar proteções para “onde” um invasor pode ir em seguida. Nossa visão é que esse novo modelo de nomenclatura ajude nossos clientes e a indústria a mudar para uma abordagem mais proativa à defesa.
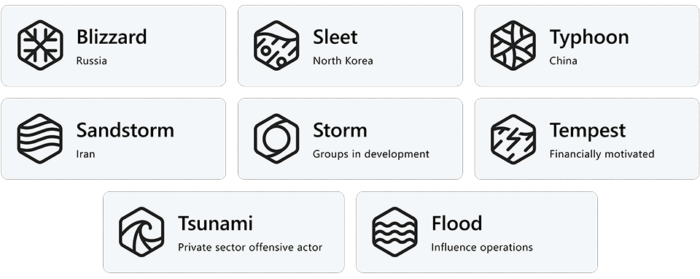
A comunidade de Inteligência de Ameaças da Microsoft apresentou uma tabela para deixar mais claro as novas nomenclaturas e suas definições:
Essa taxonomia será representada por eventos de clima como uma forma de encaixar cada associação criminosa dentro de uma mesma “família”. Golpistas dentro da mesma categoria, mas que possuem infraestrutura, objetivos ou padrões diferentes, receberão um adjetivo para distingui-los.
Fonte: Tecnoblog


Entre para comentar.