

Pasta misteriosa que Microsoft diz para não apagar deixa Windows inseguro
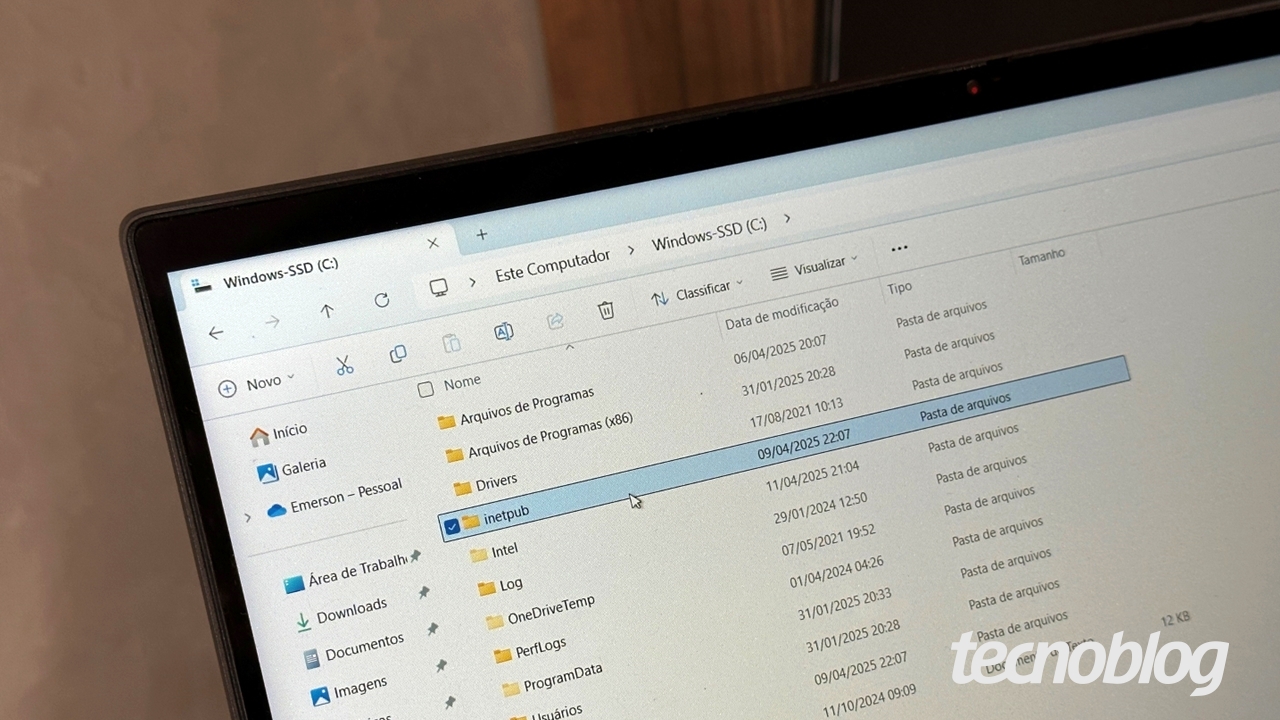
Lembra da misteriosa pasta “inetpub” que surgiu recentemente em computadores com Windows 11 e Windows 10? A Microsoft orientou os usuários a não apagarem essa pasta. O problema é que um especialista em segurança descobriu que ela pode deixar o sistema operacional vulnerável.
É uma descoberta curiosa, pois a tal pasta existe justamente para manter o Windows seguro. Como? A pasta “inetpub” surge como parte da correção da falha de segurança CVE-2025-21204, que foi liberada entre as atualizações do Patch Tuesday deste mês de abril.
A Microsoft afirma que a pasta “inetpub” não deve ser apagada, apesar de, normalmente, ela ficar vazia. Isso porque a pasta impede que uma vulnerabilidade que usa links simbólicos (um tipo de arquivo que aponta para outros arquivos ou diretórios) sejam usados em um tipo de ataque que eleva os privilégios do invasor dentro do sistema operacional.
O problema em questão envolve o IIS (Internet Information Services), uma ferramenta que permite hospedar páginas web no PC. A pasta “inetpub” tem relação com esse serviço, razão pela qual já era encontrada em computadores que tinham o IIS ativado, sem que isso representasse uma falha.
De acordo com Kevin Beaumont, especialista em segurança digital, a tal pasta até mitiga a vulnerabilidade com links simbólicos, mas dá brecha para que as atualizações de segurança do Windows sejam interrompidas:
Descobri que essa correção introduz uma vulnerabilidade de negação de serviço na pilha de serviços do Windows que permite que usuários sem privilégios de administrador interrompam todas as futuras atualizações de segurança do Windows.
Fonte: Tecnoblog


Entre para comentar.