

TV box: Brasil é o principal alvo de vírus que usa aparelhos em fraudes

Pesquisadores da Human Security anunciaram nesta quarta-feira (05/03) que pelo menos 1 milhão de dispositivos ao redor do mundo, entre TV boxes, tablets e projetores, estão infectados com um novo malware. A maioria das vítimas está no Brasil.
Apelidada de Badbox 2.0, essa é considerada a maior botnet já descoberta envolvendo dispositivos de TV conectados (CTV). Uma botnet é uma rede de aparelhos infectados por malware, controlados remotamente por cibercriminosos.
Na prática, ao adquirir um TV box infectado, o consumidor pode ter seu dispositivo utilizado em fraudes sem sequer perceber. Além disso, o aparelho pode ser integrado a redes de proxy ilegais. Em casos mais graves, há possibilidade de roubo de dados pessoais e criação de contas falsas para ataques cibernéticos.
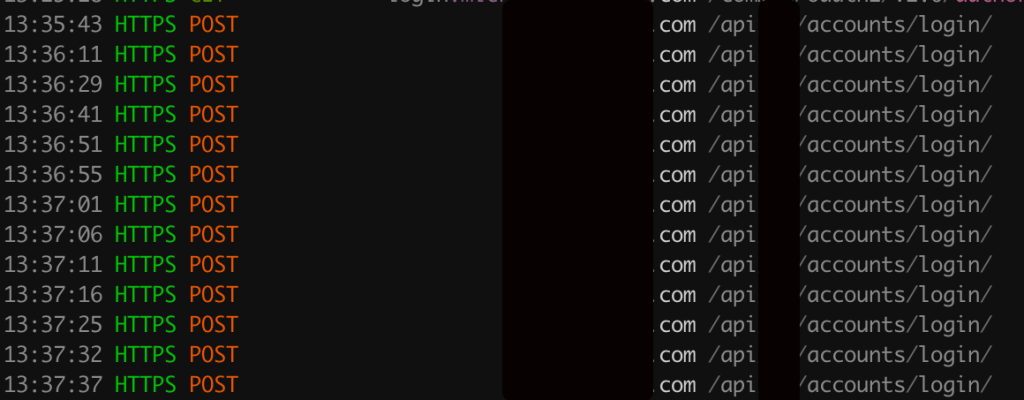
Em 2023, os mesmos pesquisadores da Human Security já haviam descoberto que milhares de TV boxes utilizadas em residências, escolas e empresas possuíam backdoors secretos, o que possibilitava o uso em crimes cibernéticos e fraudes online. Esse foi o primeiro Badbox.
A versão 2.0 do malware se tornou ainda mais sofisticada: em vez de apenas modificar o firmware dos dispositivos antes da venda, os invasores utilizam técnicas como downloads disfarçados e aplicativos clonados que imitam softwares legítimos para espalhar a infecção.
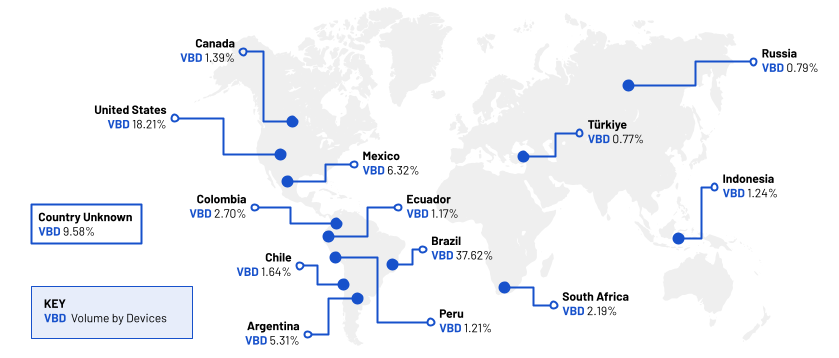
Os pesquisadores identificaram o malware em 222 países, com grande número de dispositivos infectados nos Estados Unidos, México, Argentina e Colômbia. Mas a maioria das vítimas está no Brasil, onde os TV boxes têm se tornado cada vez mais populares para assistir filmes e séries do streaming e acompanhar jogos esportivos.
Fonte: Tecnoblog


Entre para comentar.