

Authenticator falso vem com malware e usa até propaganda no Google
Um ataque de malware adotou uma estratégia ousada: criar um site falso do Google Authenticator e colocar uma propaganda dele no próprio Google, para fisgar quem quer baixar o aplicativo. O pior de tudo é que deu certo: os anúncios apareciam no buscador e imitavam até a URL da empresa.
A propaganda foi encontrada pela empresa de cibersegurança Malwarebytes nos resultados. Ela mostrava a URL “google.com” e “https://www.google.com” e vinha inclusive com um selo que dizia “Site oficial”. Ao clicar no link, uma série de redirecionamentos leva o visitante ao site falso.
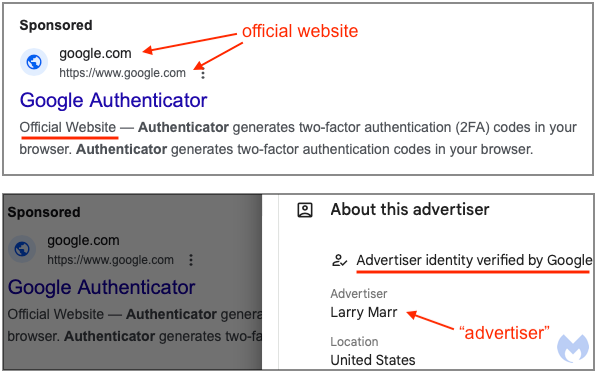
O Google também dizia que o anunciante tinha sido verificado, mas, nas informações sobre a propaganda, consta apenas o nome Larry Marr, que não tem nenhuma relação com a empresa. Provavelmente, se trata de uma conta falsa.
O mais novo episódio mostra que o Google ainda falha na hora de bloquear ataques deste tipo. Após contato do Bleeping Computer, a empresa disse ter tirado o anúncio do ar.
Segundo o Google, campanhas deste tipo conseguem escapar das lentes da empresa usando diversas táticas. Os atacantes criam milhares de contas simultaneamente para cadastrar os anúncios, aumentando as chances de algum deles escapar.
Além disso, eles usam manipulação de texto e cloaking. Assim, sistemas de revisão automática e fiscais humanos veem páginas diferentes daquelas que serão exibidas a visitantes comuns.
Fonte: Tecnoblog


Entre para comentar.